

フロンティア
AI時代の
セキュリティ最前線
攻撃は届かなければ意味がない
フロンティアAIの進化によるサイバー攻撃の加速。
企業内のAIの利用増加に伴うガバナンス統制の必要性。
AIよって目まぐるしく変化する今だからこそ、
必要な対策を「正しく理解して適切に対策する」ことが重要です。
企業内のAIの利用増加に伴うガバナンス統制の必要性。
AIよって目まぐるしく変化する今だからこそ、
必要な対策を「正しく理解して適切に対策する」ことが重要です。
フロンティアAIの進化によるサイバー攻撃の加速。
企業内のAIの利用増加に伴うガバナンス統制の必要性。
AIよって目まぐるしく変化する今だからこそ、
必要な対策を「正しく理解して適切に対策する」
ことが重要です。
脅威動向の変化
AIによりサイバー攻撃が加速する
フロンティアAIの進化により、攻撃者は脆弱性の発見、侵入経路の探索、侵入後の行動をより高速に実行できるようになっています。
01 脆弱性発見の加速
最先端AIにより、過去発見されていない脆弱性が爆発的に増加
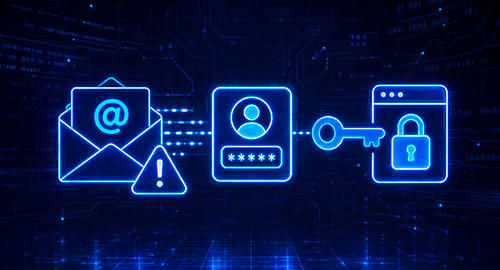
02 人の脆弱性による情報漏洩
AI悪用により攻撃手法が洗練され、正規IDの情報漏洩が加速
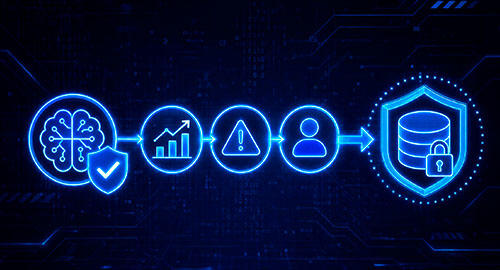
03 侵入後の攻撃の高速化
侵入後の内部での横展開、重要資産への到達、情報窃取までの時間が高速化
企業が抱える課題
フロンティアAIで攻撃は進化している
でも、セキュリティ強化をどこから着手すべきか分からない
脆弱性対策を行う対象が多く
何から対処すべきか分からない
何から対処すべきか分からない
外部公開資産、ID、クラウド、SaaS、VPNなど
これまで以上に管理対象が広がっている
これまで以上に管理対象が広がっている
攻撃を受けるスピードを意識した
迅速なパッチ適用ができない
迅速なパッチ適用ができない
業務影響を意識した対処が必要なため
パッチ適用までにどうしても時間がかかる
パッチ適用までにどうしても時間がかかる
日々のアラートが多く
重要インシデントを見落としそうになる
重要インシデントを見落としそうになる
導入しているセキュリティ製品が多く
アラートが多い分重要なものの判断に遅れが生じる
アラートが多い分重要なものの判断に遅れが生じる
子会社・拠点・工場を含めた
セキュリティ状況を把握できていない
セキュリティ状況を把握できていない
子会社・国内拠点・海外拠点・工場など
管理すべき対象は多いが現状把握が難しい
管理すべき対象は多いが現状把握が難しい
攻撃の流れ
サイバー攻撃における4つのステップ
攻撃は「一度侵入されたら終わり」ではありません。
侵入後も複数のステップを経て進行するため、どこかで止めることができれば攻撃の成立を防ぐことができます。
1.侵入
外部公開資産
漏洩ID
設定不備
2.横移動
内部探索
横展開
権限昇格
3.重要資産到達
Active Directory
基幹システム
管理権限
4.暗号化 / 脅迫
情報漏洩
データ暗号化
復旧妨害
対策の具体例
自社に必要な対策を攻撃フェーズごとに整理する
攻撃を止めるポイントは1つではありません。
重要なのは、自社環境において「どのフェーズを優先して対策すべきかを整理」することです。
1.侵入
識別
予防のセキュリティ
- CNAPP クラウド保護
- SSPM SaaS設定管理
- ISPM ID設定管理
- IASM 内部資産管理
- EASM 外部資産管理
2.横移動
防御
最小権限のアクセス制御
- IDaaS 認証基盤
- SASE セキュアアクセス
- E-Browser 企業向けブラウザ
- MSEG ネットワーク分離
- UEM 端末管理
3.重要資産到達
検知・対応
高度な検知と攻撃対応
- EDR 端末防御
- NDR ネットワーク防御
- ITDR ID防御
- ESP メール防御
- SIEM ログ統合分析
- AI-SOC 運用効率化/自動化
4.暗号化/脅迫
復旧
データ復旧・暗号化
- クラウドストレージ
- データ暗号化
- バックアップ
対策のポイント
3つの観点から対策方針を検討する
01 脆弱性の優先順位付け
自社環境で発見された膨大な数の脆弱性を本当に必要なものに絞り込んで対処する
02 システムの運用負荷分散
自社責任で対応する範囲を最小化するため外部管理範囲を増やす
03 侵入前提での対策
複数の防御層を整え、業務影響を抑えつつ重要資産に届く前に対処する
コンテンツ
フロンティアAI時代の攻撃変化と
自社に必要な対策を知ることから始めませんか?