- CPSセキュリティ事業 HOME
- 取扱メーカー
-
ソリューション・サービス

-
コラム・
事例
- 資料
-
セミナー・
オンデマンド動画
- お問い合わせ


Dragos
世界最高峰の
脅威インテリジェンス活用型OTセキュリティ

Dragosは、米国政府機関や軍において、重要インフラを狙う国家レベルのサイバー脅威の分析・対策に従事してきたOTセキュリティの専門家によって設立された企業です。
OT環境を守ることは社会インフラと人々の生活を守ることであるという理念のもと、実際の攻撃対応で培われた知見と独自の脅威インテリジェンスを製品・サービスに反映しています。
現在では世界20か国以上、重要インフラや製造業を中心とした多数の企業で活用されており、OT資産管理から脅威検知、インシデント対応まで包括的なOTセキュリティを提供しています。
「Magic Quadrant™ for CPS Protection Platforms」にて、リーダーの1社と評価されました。
Gartner®, Magic Quadrant™ for CPS Protection Platforms, Katell Thielemann et al., 12 February 2025
GARTNERは、Gartner, Inc.および/または米国とその他の国におけるその関連会社の商標およびサービスマークであり、MAGIC QUADRANTは、Gartner, Inc.および/またはその関連会社の登録商標であり、本書では許可を得て使用しています。All rights reserved.
Gartnerは、Gartnerリサーチの発行物に掲載された特定のベンダー、製品またはサービスを推奨するものではありません。また、最高のレーティング又はその他の評価を得たベンダーのみを選択するようにテクノロジーユーザーに助言するものではありません。Gartnerリサーチの発行物は、Gartnerリサーチの見解を表したものであり、事実を表現したものではありません。Gartnerは、明示または黙示を問わず、本リサーチの商品性や特定目的への適合性を含め、一切の責任を負うものではありません。
Dragos Platform の特徴
| サイバーハイジーン 未然防止のための機能 |
サイバーレジリエンス サイバー攻撃発生時に役立つ対応 |
|||
| 資産・通信・ プロトコル 可視化 |
脆弱性管理 | 集団防衛 | 脅威検知 | インシデント対応支援 |
| 資産可視化 トラフィック解析とアクティブ探索による資産の特定 通信・プロトコル可視化 DPI方式による高い識別能力 |
脆弱性可視化 脅威インテリジェンスに基づくリスク表示 Now、Next、Never の優先表示と代替緩和策の提示 |
集団防衛 お客様による検知の匿名共有 |
攻撃シナリオに紐づく検知 世界中の攻撃グループのリアルなサイバー攻撃に基づいた検知 高い検出能力 と 攻撃識別能力 4つの検知モデルにより検知結果を最適化、過検知に埋没しない識別を実現 |
プレイブック 調査対応の手順をSTEPに分けて記載 初動対応の調査を支援 侵害調査のためのQFD(フォレンジック支援機能) 通信記録を保持し、機器同士の通信やIOCを迅速に参照可能 |
| プラットフォーム運用や監視支援などのサービスもご要望に応じてご提供可能 | ||||
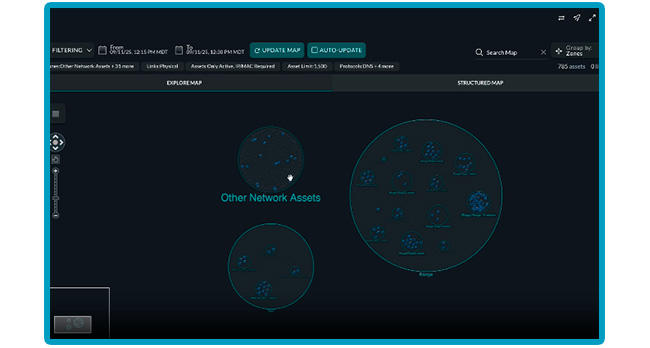
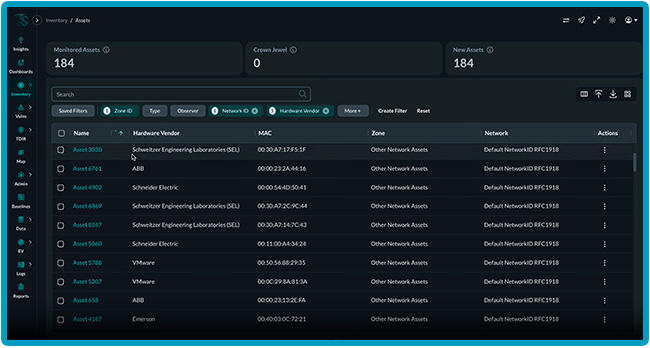
特徴-1 柔軟で幅広いOTモニタリング技術
- 的確なアセット識別・通信識別
- セキュリティベースラインとトポロジーを把握
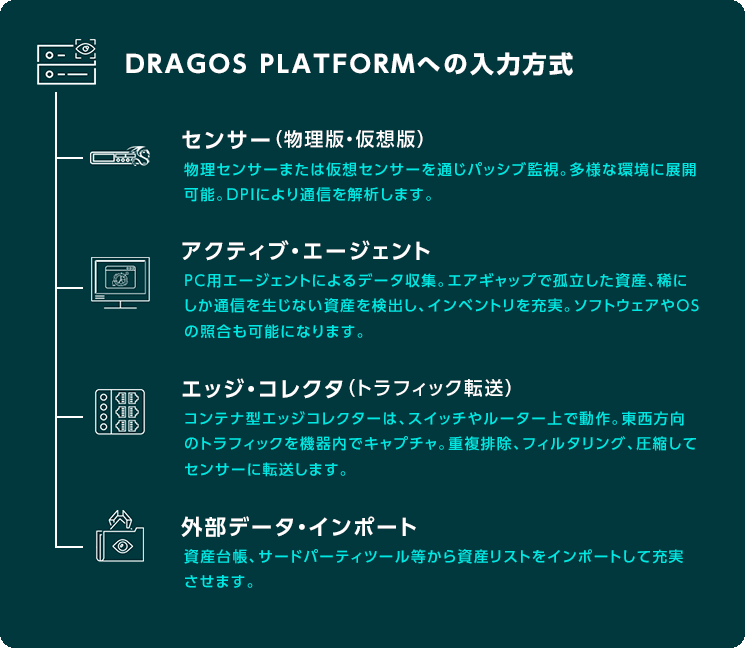
- 監視運用はパッシブで行いつつ、アセット識別を 強化する技術を利用可能(右図)
特徴-2 インテリジェンス駆動の脅威検知
ワークフローに合わせた最適な監視~対応を実現
DPI技術により深部を捉えます
- MODELING
- DPIによる柔軟で精密なベースライン監視(手動型・学習型)
- CONFIGURATION
- ネットワークや機器の構成変更・状態変更を監視
- THREAT BEHAVIOR
- 攻撃者の行動(TTP)を検知
- INDICATOR
- 攻撃者の痕跡(IOC)を検知
Dragos社の高度なOTサイバーインテリジェンスを搭載
- 最新の検知パターン/IOC (定期更新+臨時更新)
- OTの攻撃手法・攻撃グループとの対応が明確
- 迅速なインシデント対応・セキュリティ分析のUI
- 脅威インテリジェンスレポート *option
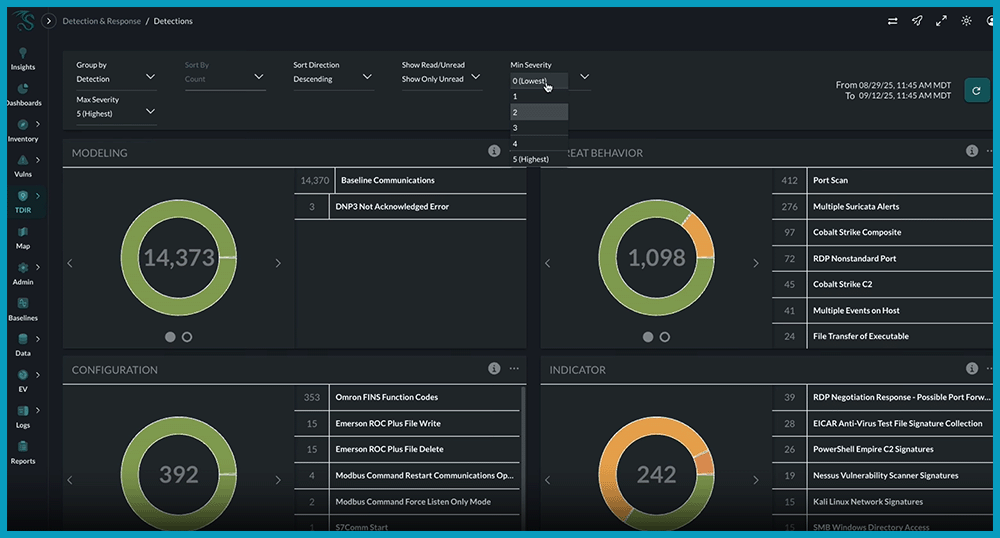
影響度(Consequence)と検知の確かさ(Confidence)をもとに決められている。
そのため、サイバー攻撃か、運用上発生する異常かを識別することができる。
Severity 4:OT環境でのリスクが高く疑わしい動作を検知→ インシデント対応
Severity 3:重大な環境の変更またはアクティビティを検知→ 脅威ハンティング
Severity 2:潜在的に攻撃に利用可能な通信関連に関するイベント→ 対応不要
Severity 1:通信挙動など、分析のための状況把握を行うためのイベント
Severity 0:分析コンテキストを向上させるための情報ソースとなるイベント
特徴-3 優れた検知調査とインシデント対応
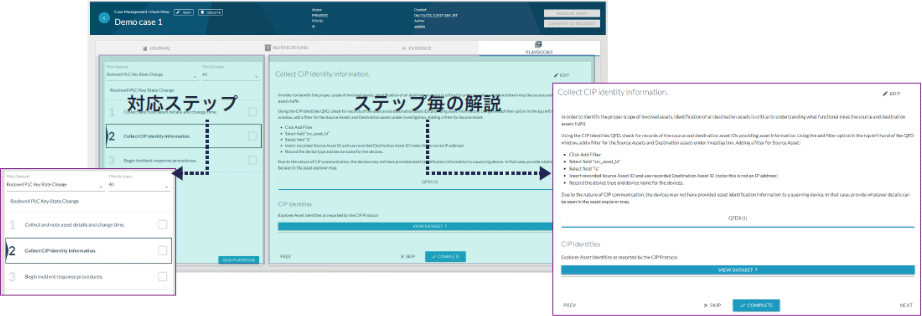
ドラゴスの専門家が作成した多数のプレイブックを搭載。限られた時間内で調査とインシデント対応を行うための包括的アプローチ。
- 検出事象毎のプレイブック
- 対応ステップ・判断ポイントを提示
- 正規動作と攻撃手法の解説・過検知の見分け方
- 必要な情報収集・対応方法
- インシデントレスポンスサービス呼び出し
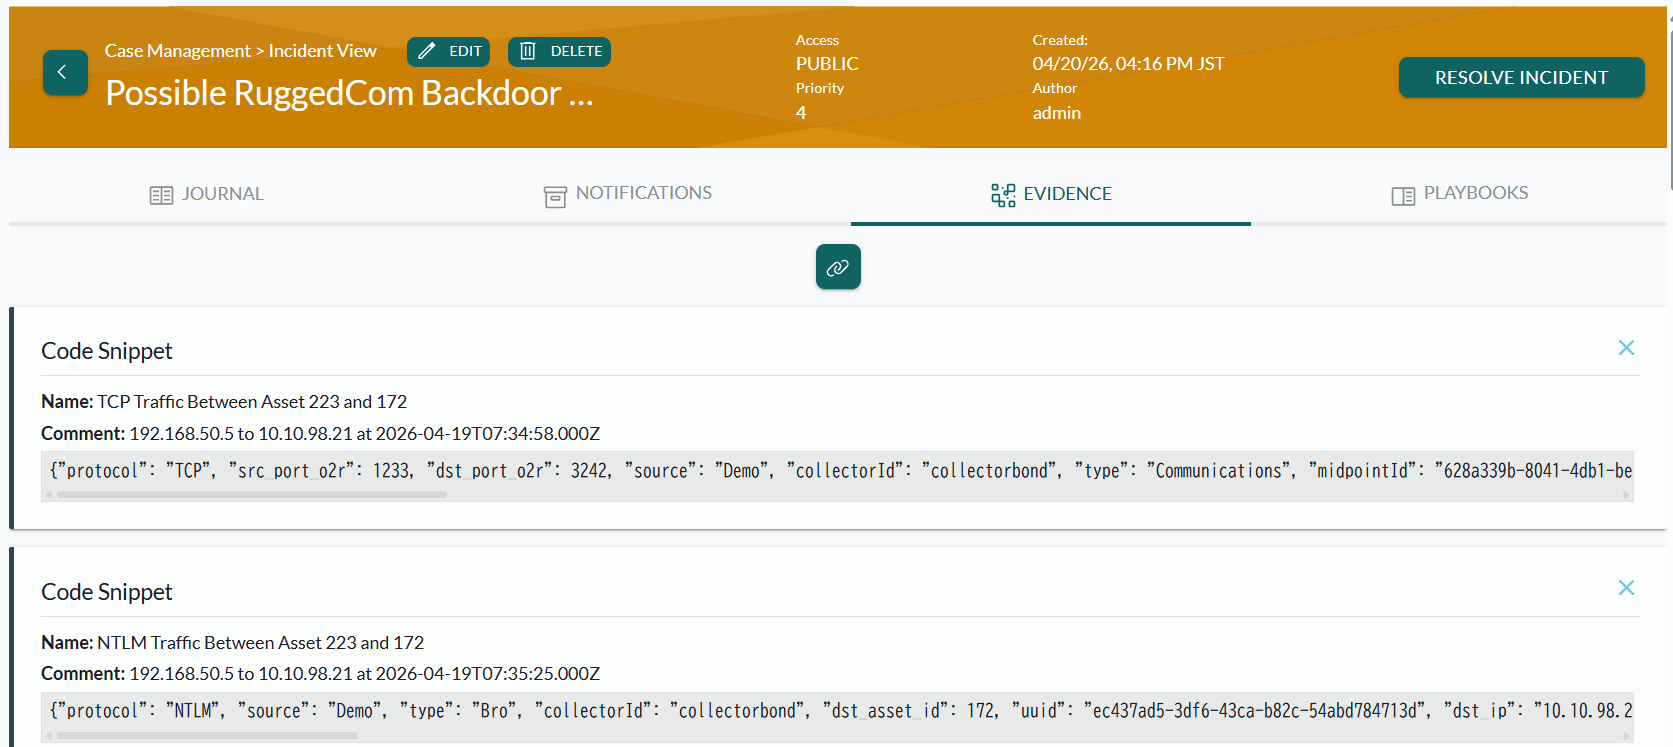
関連するアクティビティのログ、フォレンジックデータ、検体、脅威レポート、タイムライン、プレイブックを一元管理。ユーザーは簡単にケースを作成して調査を開始できる。
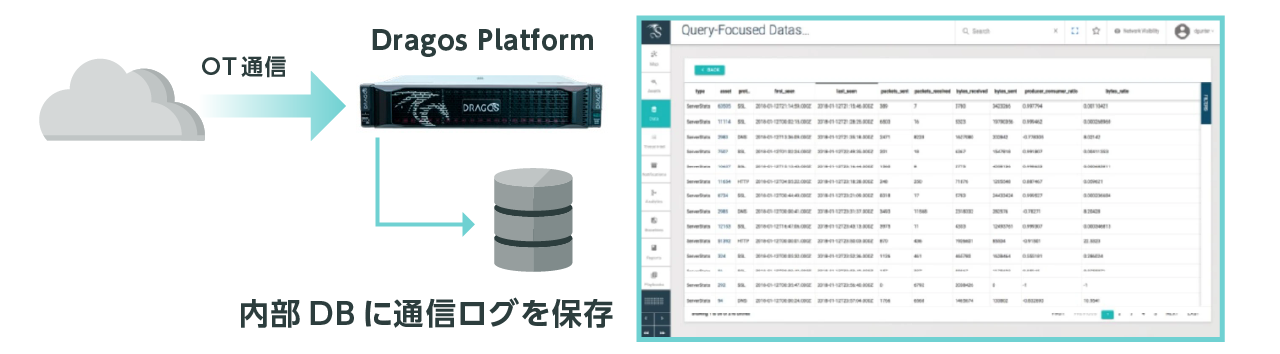
通信ログ:Dragos Platform 内部DBに蓄積(約3か月)。
Communication(通信分析):アセットと通信を分析するUI。
QFD, Kibana:Query Focused Dataset - Kibanaを使い、検知やインジケータに関連するネットワークの挙動を高速に検索・調査が可能。
- 定番のクエリーはプレイブックから簡単に呼び出し可能
- 手動で細かいサーチや分析も行えます
特徴-4 アセットのリスク対策(脆弱性・EOL)
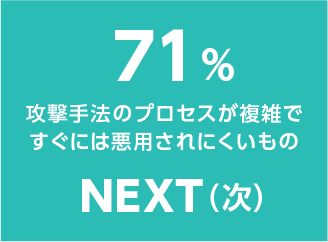
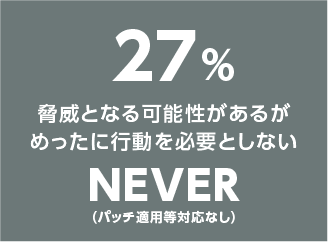
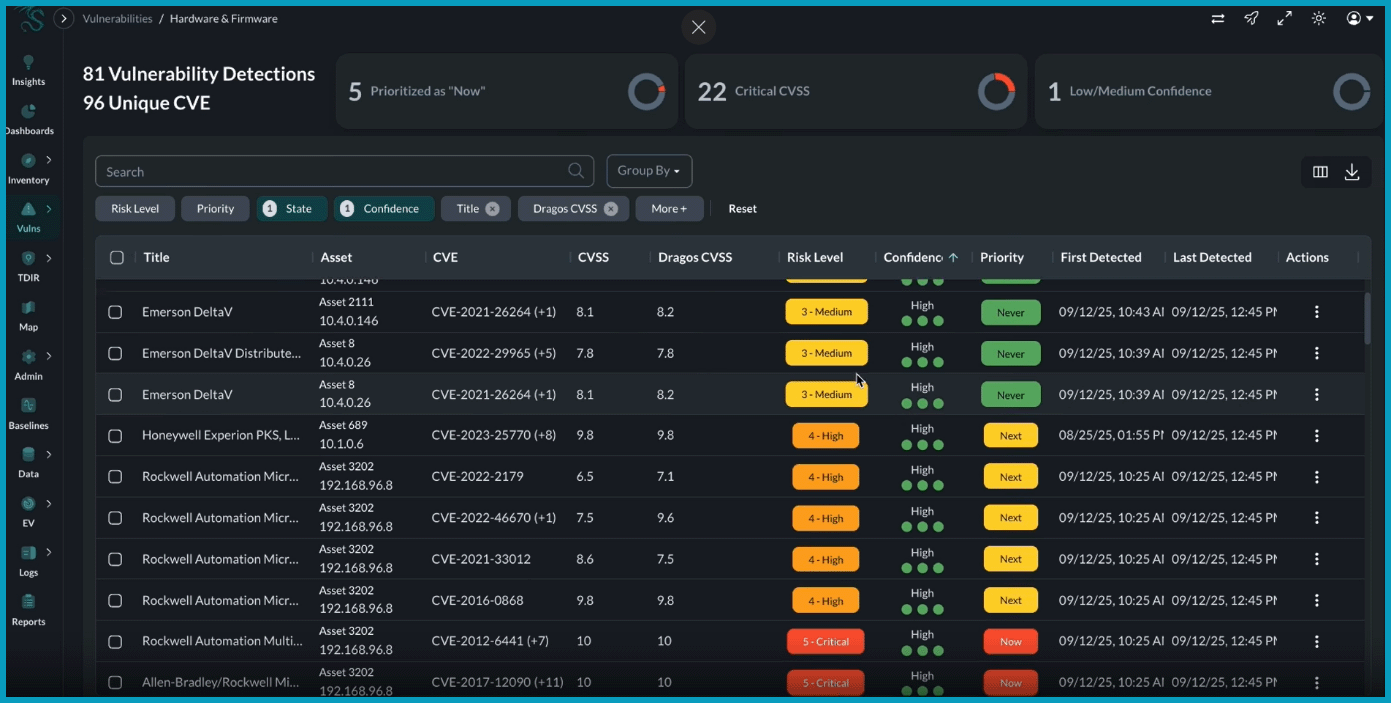
NOW - NEXT - NEVER のガイダンスにより、サイバー攻撃に悪用される脆弱性に集中できます。限られたチームリソースを活用し、ダウンタイムを最小化しながらリスク低減が可能です。
NVDの公開脆弱性をDragosの分析官が分析。OT文脈によるスコア修正、情報のエンリッチ(補強)、優先度付けが行われ、対策に利用可能な状態に。明確な対策ガイダンスにより、ハードウェア、ソフトウェア、OSに対する脆弱性管理を実現します。
ベンダーのEOS/EOL情報を収集。ライフサイクル管理によりリスク低減と対策計画を可能にします。
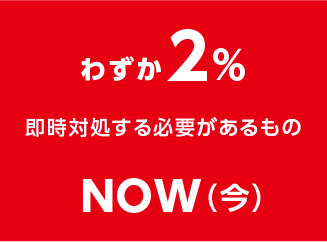
最も重要なリスクにリソースを集中
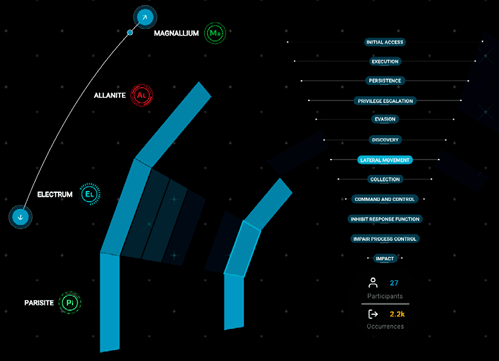
特徴-5 Community Defense - 集団防衛
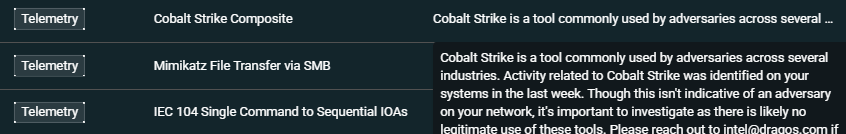
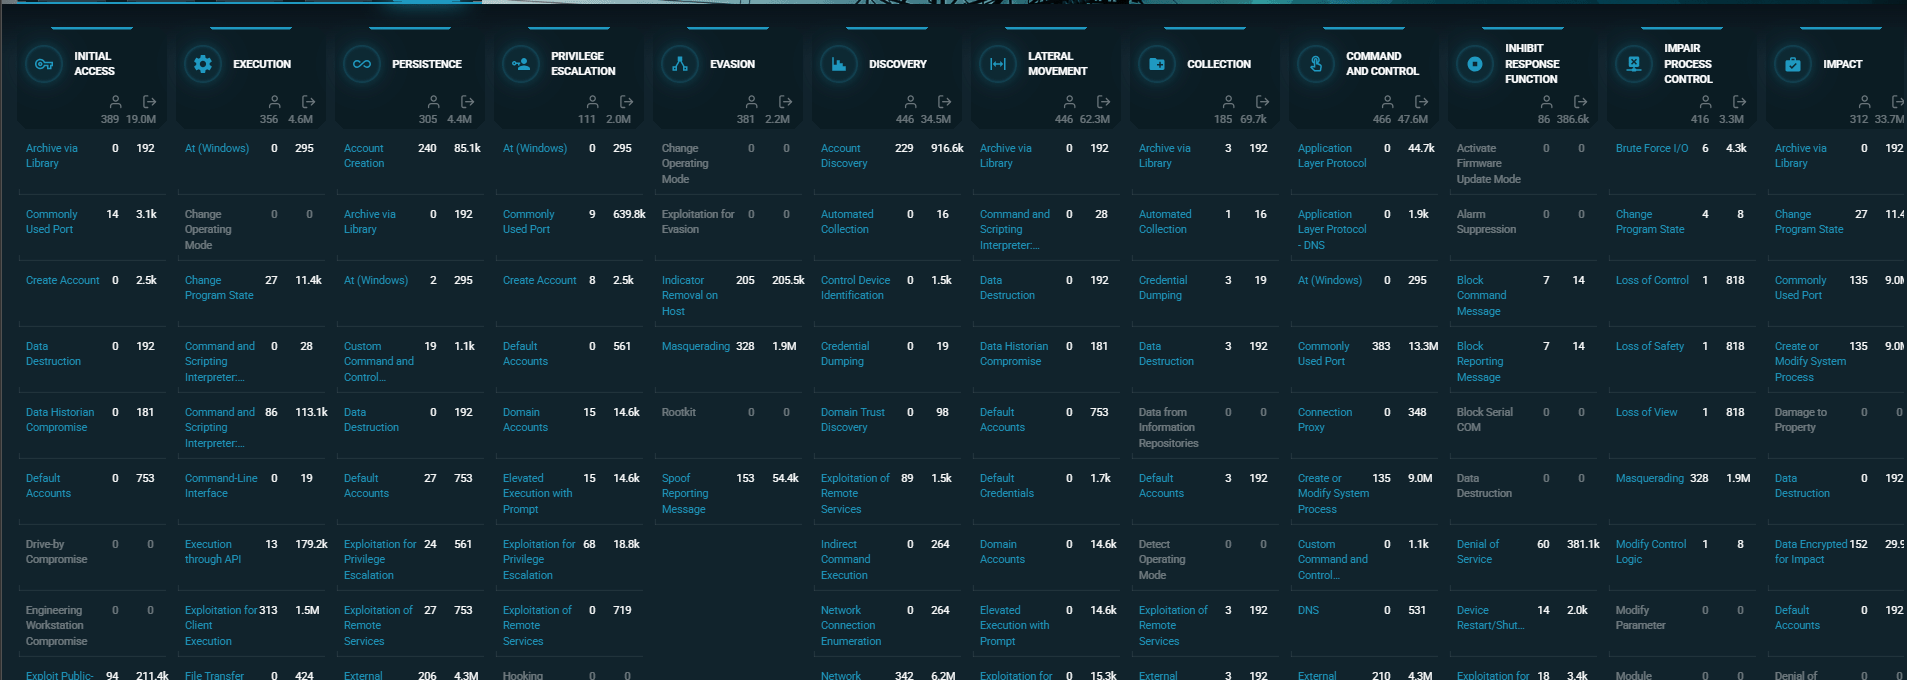
- 世界中のDragos利用者の検知状況(匿名化済)を可視化。情勢を捉えた先手の防御が可能。
- 脅威インテリジェンスを Dragos Platform に自動供給、最新の脅威に対応。
※ Dragos Platformが搭載する脅威インテリジェンスは “Knowledge Pack” を適用することで最新化されます。NKを使うと自動的に取得・適用されます。
- 脅威データの共有・可視化
- 防衛の強化
- インテリジェンスの更新
- 重要なセキュリティ警告の受診
特徴-6 AIによる調査分析の強化
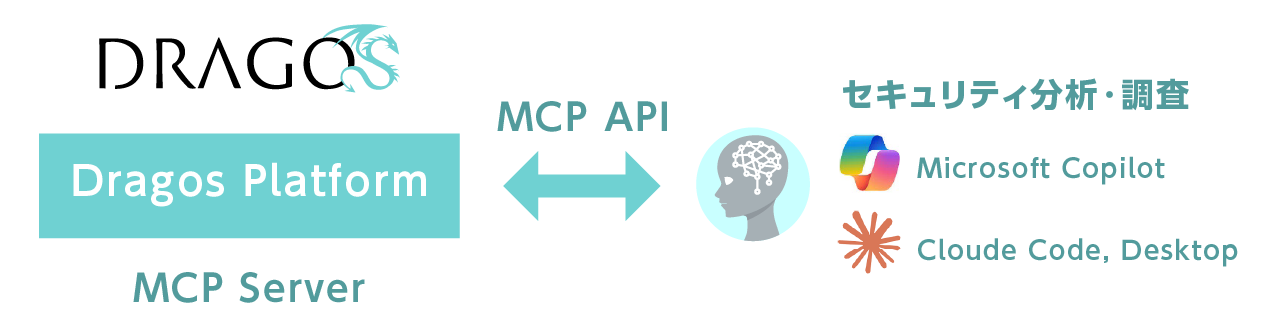
Dragosプラットフォームの検出データの収集と、OTサイバーインテリジェンスの収集を融合させ、分析をアシストする対話型のAIです。
セキュリティ・アナリストの戦力を強化します。
世界最大規模のOT脅威インテリジェンスチームによる研究、WorldView レポート、脆弱性分析、脅威アクタープロファイルを活用。OTサイバーの専門知識をアナリストのワークフローに直接活かします。
MCPは、 LLMネイティブの標準APIインターフェースです。自社に導入済の生成AIとの統合を可能にします。
Dragosプラットフォームが検出したデータ(資産、脆弱性、通信、各種検知)をAIから利用できます。
クラウド版、オンプレ版、どちらでも利用可能。
Dragos Platform 代表的な導入構成例
全国の工場(拠点)を本社で集中監視。全社のセキュリティ状態把握、有事のインシデント対応の統率を実現。
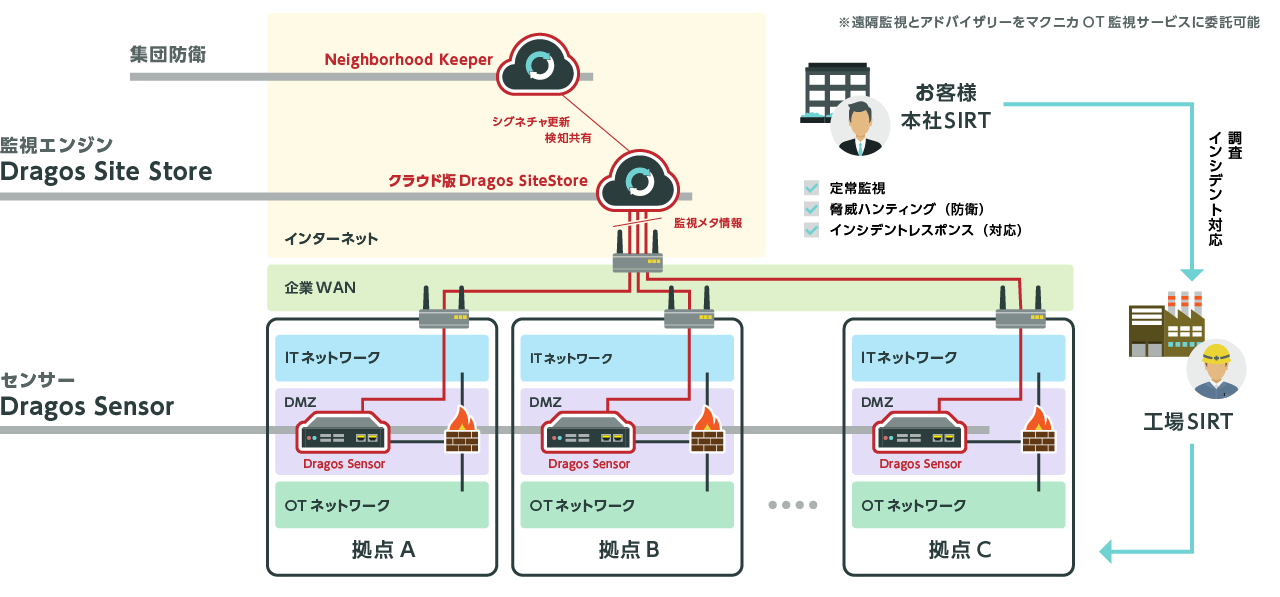
※センサーをDMZに配置し、監視対象トラフィックはOTネットワークとする代表例です。国内で実績が多い構成です。
SiteStore / Sensor ともOT環境に配置する構成や、IT側に設置して監視対象OTネットワークのミラーを引き込む構成、なども実績があります。
会社説明
| 会社名 | Dragos |
|---|---|
| 設立 | 2016年 |
| 所在地 | アメリカ メリーランド州 ハノーヴァー |
| 代表 | Robert M. Lee |
| ウェブサイト | https://www.dragos.com/ |
Dragos
Robert M. Lee
共同創業者兼CEOのRob Leeは、米空軍での重要インフラ防衛の経験を持つ、OT・ICSセキュリティ分野の第一人者です。ウクライナ電力網攻撃やTRISIS攻撃などの分析・対応に携わり、「OTを守ることは社会インフラと人命を守ること」という考えのもと、脅威起点のOTセキュリティ対策を提唱しています。
お問い合わせ・資料請求
株式会社マクニカ Dragos 担当
- TEL:045-476-2010
- E-mail:dragos-sales@macnica.co.jp
平日 9:00~17:00